Consent

This site uses third party services that need your consent. Learn more

Pereiti prie turinio
Produktas

MailRisk

Iškart naudingas grįžtamasis ryšys ir pranešimai apie įtartinus el. laiškus

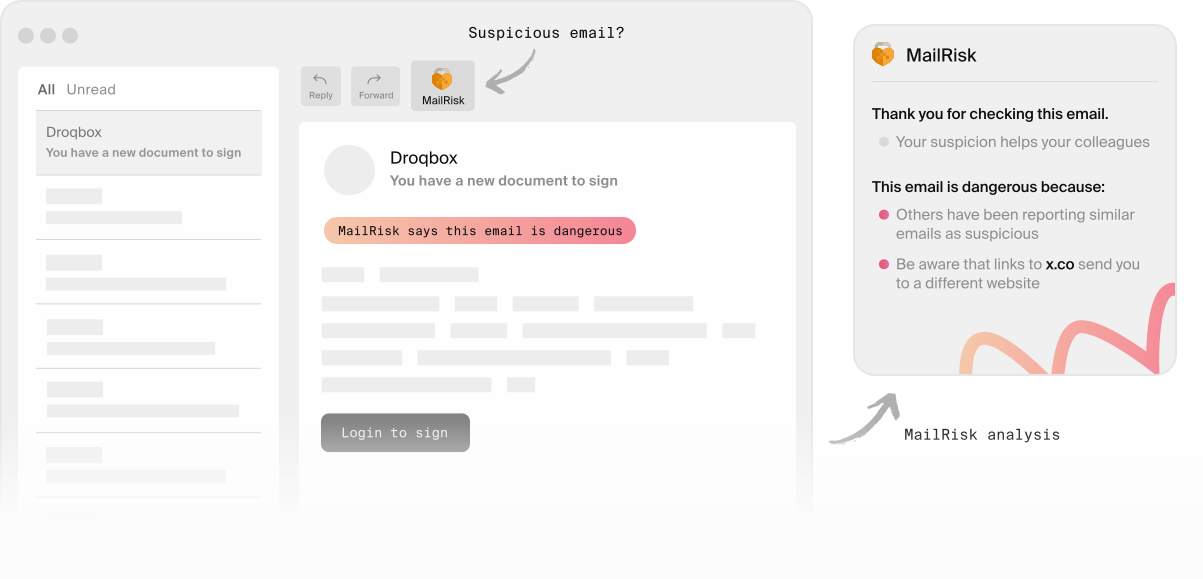
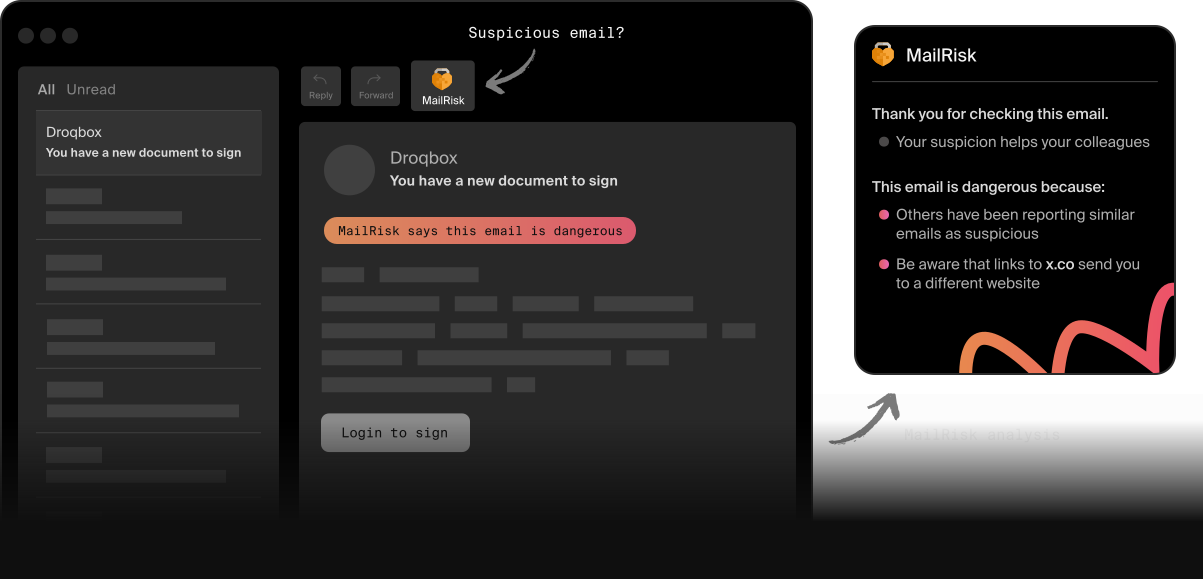
Iliustracija su įtartinu el. laišku ir MailRisk pranešimu. Iliustracija su įtartinu el. laišku ir MailRisk pranešimu.

Suteikite kiekvienam galimybę praktikuoti kibernetinį saugumą

Vienu paspaudimu bet kuris jūsų komandos narys gali padėti padaryti organizaciją atsparesnę kibernetinėms atakoms.

MailRisk automatiškai analizuoja sukčiavimo, šlamšto ir apgavystės el. laiškus ir iškart suteikia kolegoms grįžtamąjį ryšį apie jų veiksmus.

Patogus mygtukas visada pasiekiamas pašto dėžutėje, todėl saugumas tampa matoma, apčiuopiama ir prasminga kasdienybės dalimi.
Illustration showing the location of the MailRisk icon in an email app.

Kaip veikia MailRisk

El. paštas tebėra vienas pagrindinių būdų, kuriais kibernetiniai nusikaltėliai užvaldo žmonių dėmesį ir apgaule priverčia potencialias aukas elgtis prieš savo sveiką nuovoką.

Kai pranešti apie rizikingus el. laiškus yra paprasta, patogu ir naudinga, tai neįtikėtinai veiksmingas būdas skatinti dalyvavimą – ir paversti kibernetinį saugumą teigiama patirtimi visiems.

Automatizuota analizė socialinės inžinerijos atakoms el. paštu

MailRisk mygtukas yra jūsų el. pašto programos įrankių juostoje – nesvarbu, ar naudojate kompiuterio programą, žiniatinklio paštą ar mobiliąją programėlę.

Kiekvieną kartą, kai kas nors patikrina el. laišką, automatiškai ieškome panašių laiškų, kuriuos kolegos pažymėjo kaip įtartinus, ir palyginame jį su kitais duomenų šaltiniais.

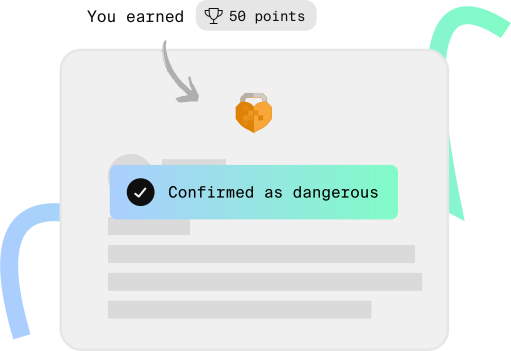
Radę atitikmenį, iškart gaunate patvirtinimą, kaip jūsų veiksmas prisidėjo prie organizacijos saugumo – ir jūsų pačių!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Individualūs pranešimai, kurie stiprina visos komandos apsaugą

Pagal pranešimus MailRisk nustato, ar sukčiavimo el. paštu kampanija nukreipta į kelis žmones jūsų organizacijoje. O integravus šiuos grėsmių duomenis į šlamšto filtrus, galima užblokuoti pavojingus laiškus, kol jie nepasiekė kitų komandos narių.

Žmonės taip pat gali pridėti kontekstą prie savo pranešimų, todėl IT ir saugumo komandoms lengviau priimti pagrįstus sprendimus be papildomų pastangų.

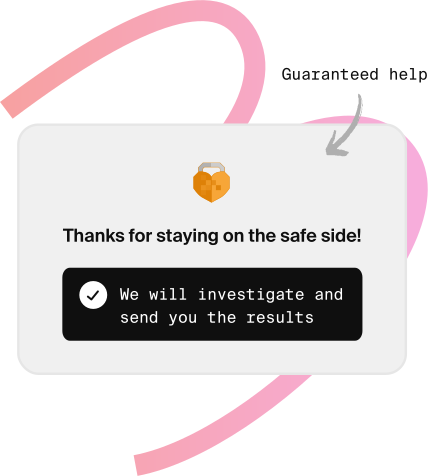
Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Turtingesni ir kokybiškesni el. pašto grėsmių duomenys jūsų saugumo programai

Grįžtamasis ryšys iškart skatina žmones dažniau pranešti apie įtartinus laiškus – pranešimų gali padaugėti net 50 kartų.

Koreliacijai ir klasifikavimui naudojame mašininį mokymąsi realiuoju laiku, šiuos duomenis analizuodami savo ES veikiančioje, privatumą pirmenybe laikančioje debesijos platformoje, kuri viršija BDAR standartus.

Taip IT ir saugumo komandos automatiškai gauna grėsmių duomenų aukso kasyklą iš daugybės pranešėjų ir gali ją naudoti ieškodamos įsilaužimo taškų, kuriais naudojasi užpuolikai.

Ką galite pasiekti su MailRisk

Žmonės iškart įvertino MailRisk naudą, o pranešimų skaičius išaugo. MailRisk sumažina barjerą kreiptis pagalbos, bet užuot sukūręs mums daugiau darbo, jis padėjo beveik visiškai atsikratyti rankinių kreipimųsi į mūsų pagalbos tarnybą.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management, Intility

Pradėkite nuo mažiausio veiksmo, kurį gali atlikti kiekvienas

Tikrindami el. laišką su MailRisk, kolegos gauna reikiamą pagalbą ir kartu padeda kitiems. Šis tiesioginis atlygis užtikrina, kad jie visada turėtų teigiamą kibernetinio saugumo patirtį.

Pažįstami įrankiai ir paprasti veiksmai pelno žmonių pasitikėjimą ir įsitraukimą bei stiprina jų pasitikėjimą savimi priimant gerus saugumo sprendimus.

Valdykite riziką su visu Secure Practice įrankių rinkiniu

MailRisk duomenys tampa dar vertingesni, kai derinami su sukčiavimo el. paštu simuliacijomis arba įtraukiami į grėsmių paieškos programą.

Anoniminiai elgsenos duomenys iš visų šių – ir kitų – veiklų virsta Human Risk Metrics rodikliais, kurie nustato rizikos sritis, kurias galite spręsti tiksliniais mikrokursais.

Be to, šie anonimizuoti duomenys yra jūsų slaptas pagalbininkas sklandžiuose atitikties ir sertifikavimo procesuose.

MailRisk DUK

Ar MailRisk veikia su el. laiškais keliomis kalbomis?

Taip!

MailRisk galite naudoti pageidaujama kalba, kad visiems jūsų organizacijoje juo naudotis būtų kuo paprasčiau ir įprasčiau.

Secure Practice platforma prieinama visomis šios svetainės kalbomis ir dar kitomis – visiškai tikime Europa. Taip pat galite pritaikyti ir išversti visus išteklius ir pratybas, kuriuos teikiate komandai, į jų gimtąją kalbą.

Ar galiu naudoti MailRisk mobiliajame telefone?

Jei jūsų organizacija naudoja Office 365 el. pašto programą, MailRisk mygtuką galite naudoti specialioje iOS arba Google Play programėlėje.

Organizacijoms, naudojančioms vietinį Exchange, siūlome būdą apeiti Microsoft apribojimus: naudoti Outlook Web Access (OWA) žiniatinklio naršyklėje.

Štai išsamus vadovas, kaip naudoti MailRisk mobiliuosiuose įrenginiuose.

Ar mano el. laiškų duomenys kur nors siunčiami MailRisk analizės metu?

Taip.

Tai būtina norint atlikti pakankamai išsamią analizę ir neatsilikti nuo naujausių kibernetinių grėsmių. Paspaudus MailRisk mygtuką, Secure Practice surenka el. laišką, kurį norite išanalizuoti.

Tai darome remdamiesi rašytine sutartimi su jūsų darbdaviu, kurioje išsamiai aprašyta, kaip galime tvarkyti šiuos duomenis.

Kas gali matyti el. laiškus, apie kuriuos pranešu per MailRisk?

MailRisk turėtų veikti kuo automatiškiau. Vis dėlto kai kuriems įtartiniems laiškams reikia rankinės analizės, kurios metu įgaliotas saugumo ekspertas specialiai atidaro jūsų laišką, kad jį peržiūrėtų.

Be to, jei praneštame laiške yra ypatinga grėsmė, jį gali peržiūrėti darbuotojai, kurie kuria geriausią įmanomą apsaugą ateičiai.

Jei jūsų laiške nėra jokios grėsmės, jo turinys paslėptas nuo visų darbuotojų, nebent jie konkrečiai paprašo jį atrakinti. Tokie prašymai registruojami, kad būtų užtikrinta atskaitomybė.

Ar galiu atšaukti el. laiško duomenų pateikimą?

Kiekvienas gali persigalvoti, ir mes pasirūpiname, kad MailRisk tai būtų lengva padaryti.

Tiesiog atidarykite MailRisk ir spustelėkite meniu mygtuką viršutiniame dešiniajame kampe. Ten rasite išanalizuotų el. laiškų sąrašą.

Spustelėkite el. laišką, kurio duomenis norite atšaukti, ir spustelėkite „Atšaukti pranešimą“, kad ištrintumėte visus duomenis.

Kiek laiko saugote mano el. laiškų duomenis?

Visų pirma, renkame duomenis tik iš tų el. laiškų, kuriuos patys pasirenkate analizuoti.

Jei nerandame jokios ypatingos grėsmės, laiško turinys automatiškai ištrinamas po jūsų darbdavio nustatyto dienų skaičiaus.

Ar MailRisk gali blokuoti el. laiškus žmonių pašto dėžutėse?

MailRisk nėra šlamšto filtras, o šio tipo saugumo technologijos papildinys ir duomenų šaltinis jai.

Saugumo komandos gali naudoti MailRisk duomenis pagal savo poreikius, taip pat ir per mūsų teikiamą API.