Consent

This site uses third party services that need your consent. Learn more

Pereiti prie turinio
Produktas

Phishing simuliacija

Automatizuoti mokymai netikėtoms tikslinėms grėsmėms įveikti

Paverskite sukčiavimo el. paštu pratybas prasminga mokymosi patirtimi

Padėkite kolegoms saugioje aplinkoje mokytis iš realistiškų grėsmių.

Mūsų phishing simuliatorius sujungia paprastą sąsają su keliais formatais (el. laiškas, SMS, skambutis), paruoštu turiniu ir automatizavimo funkcijomis.

Parodykite kolegoms, kad sukčiavimas el. paštu neturi būti kaltinimų žaidimas, kurio jie niekada nelaimės.
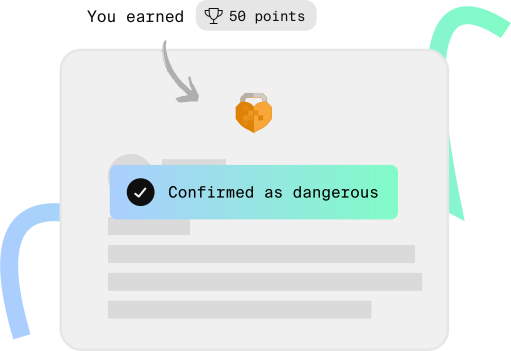
Mockup of an email showing a “marked as suspicious” confirmation.

Kaip veikia mūsų sukčiavimo el. paštu simuliacijos

Suteikiame viską, ko reikia phishing kampanijoms, atitinkančioms kiekvieno įgūdžius, žinias ir kasdienę rutiną.

Be to, anonimizuoti rezultatai padeda kurti pasitikėjimą tarp kolegų, o prizų loterijos visą patirtį paverčia jiems pergale.

Simuliuokite grėsmes pagal tikrus pavyzdžius

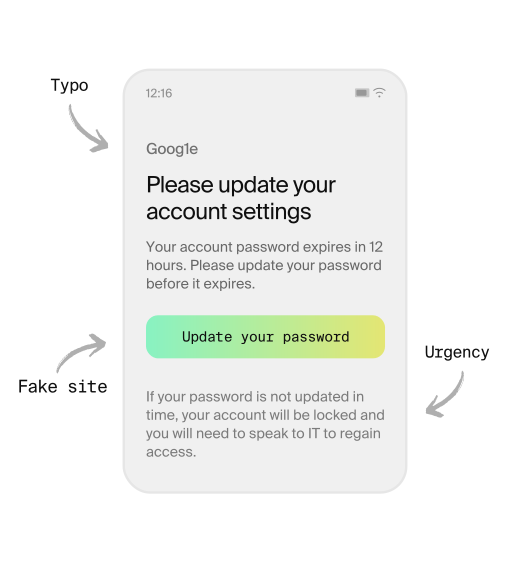
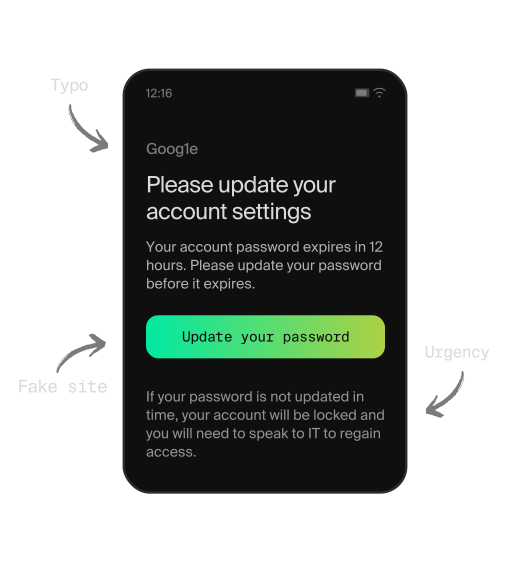
Mūsų phishing simuliatoriuje yra paruoštų pratybų, atkuriančių tikrus sukčiavimo atvejus, – dizainas ir turinys paimti tiesiai iš tikrų sukčiavimo bandymų.

Šis realistiškas požiūris paruošia jūsų komandą įvairioms tikroms grėsmėms: sukčiavimui el. paštu, sukčiavimui SMS žinutėmis (smishing) ir sukčiavimui telefonu (vishing).

Mockup of a seemingly real email, annotated with some of the giveaways that it’s fake.

Suteikite grįžtamąjį ryšį iškart su MailRisk

Sujunkite mūsų phishing simuliatorių su MailRisk, kad kolegos iškart gautų taškų, kai teisingai praneša apie sukčiavimą.

Padėkite jiems įprasti naudotis MailRisk, kai kyla įtarimų, ir gauti grįžtamąjį ryšį iškart – taip jie mokysis iš kiekvieno laiško, apie kurį praneša.

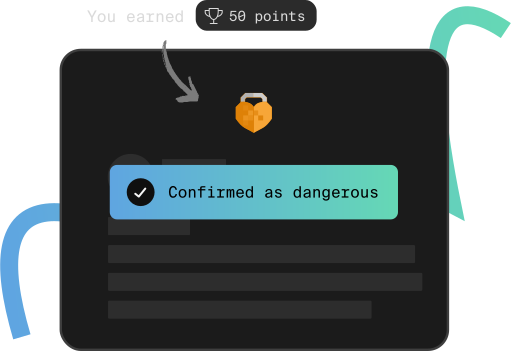
Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Pritaikykite simuliacijas pagal anoniminius elgsenos duomenis

Secure Practice renka anoniminius elgsenos duomenis apie tai, kaip jūsų komanda elgiasi su įtartinais el. laiškais, kibernetinėmis pratybomis, apklausomis ir kt.

Naudokite šias anonimizuotas įžvalgas kurdami sukčiavimo el. paštu kampanijas, kurios stiprina būtent menkiausiai išugdytus įgūdžius, – nieko neapkaltinant.

Be to, atsitiktinis siuntimas ir nauji iššūkiai užtikrina, kad phishing simuliacijos išliktų veiksmingos ilgą laiką.

Plėskite mokymus su automatizuotais mokymo planais

Mokymo planai sujungia kelias sukčiavimo el. paštu simuliacijas su pažangos stebėjimu ir įvairove, kad kolegos gautų iššūkius, atitinkančius jų dabartinius įgūdžius.

Viskas automatizuota – yra daugybė šablonų, kuriuos galite naudoti arba pritaikyti, taip pat galimybė kurti kampanijas nuo nulio. Daugelio kalbų palaikymas ir mūsų API suteikia neribotas pritaikymo galimybes.

Užtikrinkite visapusišką mokymosi patirtį

Siųsti ką nors į vienodą visiems kursą po to, kai jis pakliuvo į sukčiavimo el. laiško spąstus, gali būti labai demotyvuojantis – ir tai praleista galimybė.

Todėl naudojame Human Risk Metrics rodiklius, kad stebėtume žmonių elgesį laikui bėgant, visiškai gerbdami jų privatumą.

Su šiomis įžvalgomis galite įtraukti žmones trumpais kursais, gyvomis kibernetinėmis pratybomis, viktorinomis ir kitomis veiklomis, padedančiomis jiems tobulėti savo tempu.

Taip pat užtikriname sklandų darbą su automatiniu naudotojų sinchronizavimu ir išplėstine statistika, įskaitant eksportą į Excel.

Padarykite phishing simuliacijas privatumą gerbiančias

Atskleidžiant individualų elgesį per sukčiavimo el. paštu pratybas galima prieiti iki įkyraus – net neteisėto – stebėjimo, ypač pagal BDAR.

Secure Practice derina asmeninį žmogiškosios rizikos valdymą su privatumu, teikdama statistinius duomenis apie komandos pažeidžiamumus.

Mūsų požiūris jungia mokslinius tyrimus, duomenų modelius, mašininį mokymąsi ir vizualizacijas tiksliniams mokymams, nepažeidžiantiems privatumo.

Tai darome ne tik todėl, kad esame Europoje, bet ir todėl, kad privatumą laikome tvaraus žmogiškosios kibernetinės rizikos valdymo stuburu.

Įdomu matyti, kaip dėlionė susidėlioja. El. paštas, viena vertus, labai paprastas, tačiau kartu tai sudėtingas atakos vektorius, nuo kurio turime apsaugoti visą organizaciją. Negalime galvoti apie technines priemones ir žmones atskirai – jie turi veikti išvien.
Martha Eike Senior Security Manager, Storebrand

Išmokykite žmones atpažinti sukčiavimą el. paštu be bedvasio stebėjimo